Logo oficial TTPSECTTPSECINGENIERÍA EN CIBERSEGURIDAD
INGENIERÍA EN CIBERSEGURIDAD · CHILE + LATAM

El futuro
no se detiene.
Lo protegemos.

Ciberseguridad para el mundo real.
Conectamos tecnología, personas y estrategia para proteger lo que mueve a tu organización.
Visión de negocio. Profundidad técnica.
¿Por dónde empezar? Encuentra tu servicio
Escena conceptual de una sala de operaciones con vista a infraestructura portuaria y energética
DONDE LO DIGITAL
PROTEGE LO REAL.
VISUAL CONCEPTUAL
Operación resilienteOT + IT + ICS
Tu operación, primero.Personas · Procesos · Tecnología
01 / UNA DEFENSA CONECTADA AL MUNDO REAL

De la planta.
Al directorio.

18+AÑOS DE TRAYECTORIA
50kPROFESIONALES FORMADOS

Marcos que guían nuestro trabajo

Método. Evidencia. Impacto.

  • ISO/IEC 27001Gestión de seguridad
  • IEC 62443Seguridad industrial
  • NIST CSFGobierno del riesgo
  • MITRE ATT&CKTácticas y técnicas
  • CIS ControlsControles priorizados
  • OWASP Top 10Riesgos de aplicaciones
  • ISO/IEC 27002Controles de seguridad
  • NIST SP 800-82Protección OT
  • ISO 22301Continuidad del negocio
  • OWASP ASVSVerificación de aplicaciones
  • ISO/IEC 27701Gestión de privacidad
  • ISO 31000Gestión del riesgo
  • ISO/IEC 42001Gestión de inteligencia artificial
  • NIST AI RMFRiesgos de inteligencia artificial
01 / CAPACIDADES CONECTADAS

Complejidad afuera.
Claridad contigo.

Desde el proceso físico hasta la decisión ejecutiva. Una defensa que entiende cómo funciona tu organización.
TU PUNTO DE PARTIDA

Una necesidad.
Un siguiente paso claro.

Cuéntanos qué quieres proteger. Te orientamos hacia un servicio y te explicamos qué podrías recibir.

4 preguntas sencillas Sin pedirte datos personales

Esta orientación inicial ayuda a preparar la conversación. El alcance se define contigo.

02 / IMPLEMENTACIÓN ISO 27001

La confianza
se construye.
Y se demuestra.

Convierte los requisitos de ISO/IEC 27001 en un sistema de gestión que tu organización pueda operar, medir y mejorar.

Construyamos tu SGSI
Diagnóstico, implementación y preparación para auditoría.
INFORMATION
SECURITY MANAGEMENT
ISO/IEC
27001DE LA INTENCIÓN A LA EVIDENCIA.
01 Evalúa tus riesgos
02 Activa tus controles
03 Demuestra el avance
UN SISTEMA. MEJORA CONTINUA.↗
SGSI
EN ACCIÓN
Ilustración de infraestructuras industriales interconectadasEL MUNDO REAL NO PUEDE DETENERSE.
03 / INDUSTRIAS

Cada operación.
Su propia defensa.

Tu contexto importa. Diseñamos seguridad alrededor de tus procesos, tus riesgos y las personas que los hacen posibles.

PURPLE TEAM ACADEMY

Dos perspectivas.
Una mente más fuerte.

Piensa como atacante. Defiende con ventaja.
Conecta Red Team y Blue Team en tu próximo paso.
Consultar por la Academy
Escena conceptual de profesionales aprendiendo y colaborando en ciberseguridad
APRENDE. COMPARTE. EVOLUCIONA.ESCENA CONCEPTUAL DE APRENDIZAJE
04 / ASÍ TRABAJAMOS

De una conversación.
A un plan que avanza.

Conoce el diagnóstico
01

Entendemos

Tu operación, sus prioridades y lo que necesita proteger.

02

Evaluamos

Evidencias, riesgos y brechas frente a marcos de referencia.

03

Priorizamos

Acciones concretas por impacto, esfuerzo y urgencia.

04

Acompañamos

Una hoja de ruta para avanzar y sostener la mejora.

CAMPAÑAS DE CONCIENTIZACIÓN

Comunicación que conecta.
Cultura que transforma.

Campañas corporativas a medida: desde el concepto creativo y la identidad visual hasta los contenidos y la planificación de comunicaciones.

Diseñemos tu próxima campaña
DISTINTAS NECESIDADES. ALCANCES CLAROS.

Elige el avance
que tu organización necesita.

Evaluar, implementar y dirigir cumplen funciones diferentes. Conoce qué aporta cada servicio.

Ilustración conceptual de evaluación y diagnóstico de seguridad01 / ENTENDER

Diagnóstico ISO 27001

Para conocer tus brechas y decidir qué abordar primero.
  • Matriz de brechas y evidencias.
  • Observaciones priorizadas.
  • Resumen ejecutivo y próximos pasos.
Evaluación del punto de partida.Ver alcance
Ilustración conceptual de gobierno y gestión de seguridad02 / CONSTRUIR

Implementación ISO 27001

Para llevar el sistema de gestión a la operación de tu organización.

  • Alcance, riesgos y tratamiento.
  • Políticas, controles y evidencias.
  • Preparación para auditoría.
Construcción y mejora del SGSI.Ver alcance
Ilustración conceptual de dirección y estrategia de ciberseguridad03 / DIRIGIR

CISO Profesional

Para conectar riesgos, prioridades y decisiones del negocio.

  • Modelo de gobierno y agenda.
  • Registro de riesgos y decisiones.
  • Indicadores y seguimiento.
Dirección estratégica del programa.Ver alcance

Los entregables definitivos se acuerdan en la propuesta según tu contexto.
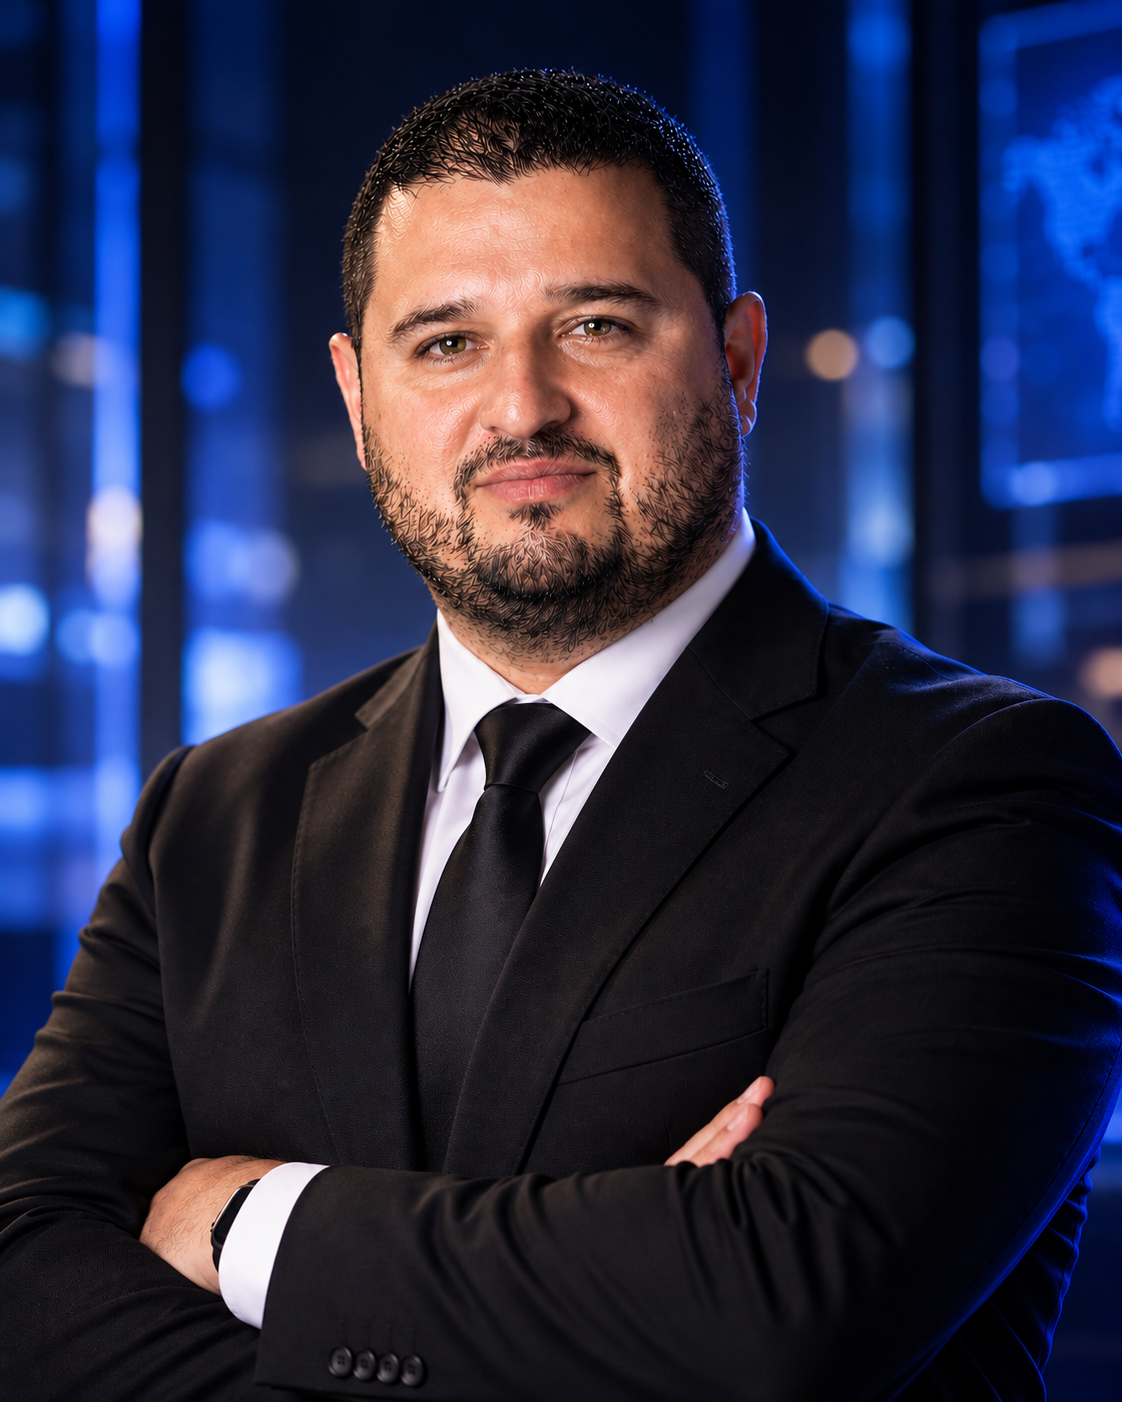
Retrato del Dr. Sebastián Vargas
Dr. Sebastián VargasCEO Y FUNDADOR · TTPSEC
LAS PERSONAS DETRÁS DEL CRITERIO

Experiencia para entender.
Criterio para acompañar.

La práctica es liderada por el Dr. Sebastián Vargas, CEO y fundador de TTPSEC, vCISO y vCAISO. Su trayectoria conecta ciberseguridad ejecutiva, infraestructura crítica y docencia en Latinoamérica.

Estrategia y GRCIT / OT / ICSSeguridad de IA

Trayectoria y credenciales personales disponibles en su currículum público.

INGENIERÍA QUE PUEDES EXPLORAR

Ideas propias.
Ingeniería en acción.

Confianza digital, análisis industrial, investigación de amenazas, gemelos digitales y herramientas de gestión. Ocho proyectos para explorar cómo conectamos tecnología y trabajo real.

IDENTIDAD Y CONFIANZA
OpenChapitas

El conocimiento merece una credencial verificable.

Emisión y verificación de certificados, diplomas e insignias digitales. Una identidad de emisor, una firma criptográfica y un enlace para comprobar cada credencial.

  • Credenciales digitales
  • Firma criptográfica
  • Verificación pública
Explorar OpenChapitas
Sitio público · captura de octubre de 2026
ANÁLISIS FORENSE OT / ICS
OTAnalyzer

Del tráfico industrial a una investigación clara.

Explora capturas de red, protocolos industriales, activos y alertas desde una consola forense. Con vistas de Purdue y contexto MITRE ATT&CK for ICS para orientar el análisis.

  • Análisis PCAP
  • Protocolos industriales
  • MITRE ATT&CK for ICS
Acceder a OTAnalyzer
Interfaz real · escenario de demostración · acceso con cuenta
INVESTIGACIÓN INDUSTRIAL
HoneyOT

Observar las amenazas antes de que lleguen a una planta.

Honeypot industrial para estudiar interacciones con servicios ICS/SCADA. Su observatorio presenta protocolos, eventos y una visualización por niveles del modelo Purdue.

  • Señuelos ICS / SCADA
  • Modelo Purdue
  • Observatorio público
Explorar HoneyOT
TTPHoneyPot Industrial · vista pública · octubre de 2026
SEGURIDAD DE INTELIGENCIA ARTIFICIAL
HoneyAI

Una ventana a la superficie de ataque de la IA.

Servicios señuelo que emulan APIs de inteligencia artificial para investigar cómo se exploran y utilizan. Un mapa público conecta la observación de eventos con el análisis de amenazas.

  • APIs de IA
  • Decepción defensiva
  • Investigación de amenazas
Explorar HoneyAI
HoneyPot Agentic · vista pública · octubre de 2026
OBSERVACIÓN DE TRÁFICO WEB
HoneyPHP

Cada solicitud deja una pista. La evidencia le da contexto.

Red de sondas para observar tráfico dirigido a entornos PHP. Reúne actividad, mapas y señales para investigación, diferenciando una alerta de una explotación confirmada.

  • Sondas web
  • Telemetría HTTP
  • Evidencia y contexto
Explorar HoneyPHP
Observatorio público · captura de octubre de 2026
TTPSEC TWIN LABS · ENTRENAMIENTO OT
Gemelos digitales

Comprende el proceso. Practica la respuesta.

Trece laboratorios de infraestructura crítica para explorar procesos, telemetría y escenarios educativos. Agua, energía, minería, salud y más: gemelos sintéticos para entender el impacto físico de una falla digital.

  • 13 laboratorios
  • Simulación educativa
  • Infraestructura crítica
Acceder a Twin Labs
Interfaz local de Twin Labs · simulación educativa · acceso privado
CRM COMERCIAL · INTEGRACIÓN DE HERRAMIENTAS
CRM_TOOLS

Del seguimiento comercial a la próxima acción.

Herramientas privadas del CRM TTPSEC para trabajar con oportunidades, clientes, cotizaciones y tareas. Conecta la gestión comercial con consultas e integraciones para acompañar el seguimiento del equipo.

  • Gestión comercial
  • Seguimiento
  • Integración privada
Acceder al CRM comercial
Demostración visual basada en el CRM comercial · datos ficticios · acceso privado
AULA · GESTIÓN DOCENTE
CRM_SCHOOL

Tus clases, tu carga y tus compromisos. En un lugar.

Un espacio docente para organizar cursos, sesiones y carga de trabajo, revisar cruces de horario y dar seguimiento a contratos y cobros. Cada clase mantiene su estado y contexto.

  • Agenda docente
  • Cursos y sesiones
  • Contratos y cobros
Acceder a CRM_SCHOOL
Interfaz local de Aula · datos ficticios de demostración · acceso privado

Explora. Descubre. Conecta.

Capturas y vistas de demostración, no transmisiones en vivo. OTAnalyzer utiliza su escenario de demostración; Twin Labs muestra una simulación educativa. Las vistas de los CRM usan datos ficticios; CRM_TOOLS se presenta mediante una demostración visual del CRM comercial. Los accesos privados requieren autorización.

INVESTIGACIÓN CIENTÍFICA

Preguntas rigurosas.
Conocimiento que avanza.

Ransomware, seguridad industrial e inteligencia artificial: conoce los manuscritos y su recorrido editorial.

05Envíos editoriales
registrados
Manuscritos enviados a revistas científicas

Estados informados al . Un envío, una revisión o una transferencia no equivalen a un artículo publicado. «Submission accepted» se conserva como etiqueta del portal, sin afirmar aceptación para publicación.

  1. Ransomware · LatinoaméricaEstado editorial: Technical checks

    What public leak-site and open-rule data can tell a regional defender: ransomware victimisation and detection content in Latin America, 2024–2026

    Análisis de victimización por ransomware y contenido de detección a partir de datos públicos de sitios de filtraciones y reglas abiertas.

    Journal of Computer Virology and Hacking TechniquesSeguimiento editorial
  2. Honeypots · Seguridad industrialEstado editorial: Peer review

    HIVE-OT: Design, Implementation, and Reproducible Evaluation of a Process-Coupled Industrial Honeypot

    Diseño e implementación de un honeypot industrial acoplado al proceso, con foco en su evaluación reproducible.

    Journal of Computer Virology and Hacking TechniquesSeguimiento editorial
  3. Bibliometría · Defensa de LLMEstado editorial: Peer review

    A Bibliometric Review of Emerging Trends and Strategic Mapping of Defense Mechanisms in Large Language Models: The Q1 Journal Literature, 2024 to Early 2026

    Revisión bibliométrica de tendencias y mecanismos de defensa de modelos de lenguaje en la literatura de revistas Q1 entre 2024 e inicios de 2026.

    Discover ComputingSeguimiento editorial
  4. Honeypots · Inteligencia artificialEstado editorial: Submission accepted

    HIVE-AI: A Defended Multi-Service Honeypot Framework for Generative AI APIs

    Un marco de honeypots con múltiples servicios y mecanismos de defensa para el estudio de APIs de inteligencia artificial generativa.

    International Journal of Information SecuritySeguimiento editorial
  5. Cienciometría · Seguridad de IAEstado editorial: Transfer completed

    The Evolution of Defense Mechanisms in Large Language Models: Emerging Trends and Strategic Mapping of the 2024–2026 Research Landscape

    Estudio de la evolución de los mecanismos de defensa de modelos de lenguaje y del panorama de investigación de 2024–2026.

    ScientometricsSeguimiento editorial

Los enlaces abren el portal editorial de Springer Nature y pueden requerir iniciar sesión. No son enlaces al texto completo.

PUBLICACIONES TTPSEC

Seguridad e IA.
Ideas para decidir mejor.

Lo más reciente de nuestros dos blogs: análisis, guías y nuevas actualizaciones. Cada lectura te lleva al artículo completo.

Ordenados por publicación o última actualización, con la fecha identificada en cada artículo.

ANTES DE COMENZAR

Buenas preguntas.
Respuestas claras.

Lo esencial para dar el primer paso con un alcance compartido.

Conversemos sobre tu caso
Contexto y confidencialidad
desde la primera conversación.
01¿Por dónde empezamos si no tenemos claro qué necesitamos?

Podemos comenzar con una conversación sobre tu operación, activos críticos y prioridades. El GAP Assessment permite contrastar controles, identificar brechas y preparar un plan de acciones priorizado.

Conocer el GAP Assessment
02¿El diagnóstico y la implementación ISO 27001 son lo mismo?

El diagnóstico evalúa brechas y evidencias para conocer el punto de partida. La implementación trabaja el alcance del SGSI, riesgos, controles, documentación y evidencias de operación. Son servicios con objetivos y entregables distintos.

Ver el alcance del diagnóstico
03¿La implementación incluye obtener la certificación?

La consultoría prepara e implementa el sistema de gestión. La certificación la evalúa y emite un organismo independiente; su contratación y costos se acuerdan por separado. El servicio no garantiza un resultado de certificación.

Revisar la implementación
04¿Cómo se definen los plazos y la inversión?

Se acuerdan según el alcance, la madurez, la complejidad y la disponibilidad del equipo de tu organización. Primero revisamos el contexto; después definimos la propuesta, las fases y los entregables.

Coordinar una conversación
05¿Cómo se protege la información que compartimos?

Acordamos la confidencialidad y el manejo de la información antes de revisar antecedentes técnicos. Podemos firmar un NDA. Evita enviar contraseñas, secretos o evidencias sensibles por correo o WhatsApp; coordinaremos un mecanismo adecuado.

Conocer el canal de seguridad
06¿Cómo se realizan las evaluaciones en entornos industriales?

La continuidad y seguridad del proceso tienen prioridad. Las pruebas activas requieren autorización expresa, ventanas acordadas y criterios de detención. El alcance y las restricciones de operación se definen antes de comenzar.

Ver la evaluación industrial
VÍNCULOS QUE NOS CONECTAN

Membresías, registros y programas

Conoce nuestras asociaciones y registros, encuentra nuestras plataformas de compra y explora programas de ciberseguridad.
Habla con nosotrosWhatsApp · +56 9 2006 3713